
티스토리 뷰
목차
요즘 식당에서 메뉴를 주문하거나 주차요금을 결제할 때, 심지어 각종 행사에 참가할 때도 QR코드를 사용합니다. 스마트폰 카메라만 갖다 대면 필요한 정보에 바로 접속할 수 있으니 참 편리한 세상입니다.
그런데 우리가 무심코 스캔하는 QR코드가 개인정보와 금융정보를 노리는 사기의 통로가 될 수도 있다는 사실을 알고 계신가요?
저는 약 30년 동안 외교 일선에서 활동하면서 정보의 출처와 전달 경로를 확인하는 일이 얼마나 중요한지 배웠습니다. 외교 업무에서는 겉으로 보이는 문서나 전달된 정보를 그대로 믿기 전에, 그것이 어디에서 왔으며 신뢰할 수 있는지를 먼저 확인하고 검증합니다.
이러한 원칙은 오늘날 디지털 환경에서도 그대로 적용될 수 있습니다.
오늘은 QR코드를 악용한 피싱 사기인 '큐싱(Qshing)'의 수법과 예방법, 피해 발생 시 대처 방법을 알아보겠습니다.
큐싱(Qshing)이란 무엇일까요?
큐싱은 QR코드(QR Code)와 피싱(Phishing)을 결합한 용어입니다.
범죄자가 QR코드에 가짜 웹사이트 주소나 악성 앱 설치를 유도하는 주소를 담아 이용자의 개인정보 또는 금융정보를 탈취하는 사기 수법입니다.
QR코드의 가장 큰 특징은 스캔하기 전에는 그 안에 어떤 인터넷 주소가 들어 있는지 쉽게 알 수 없다는 것입니다.
범죄자들은 바로 이 점을 악용합니다.
한국인터넷진흥원(KISA)도 큐싱을 통한 악성 앱 감염과 개인정보 유출을 예방하기 위해 탐지 및 대응 활동을 수행하고 있습니다.
다만 QR코드를 스캔했다고 해서 무조건 개인정보가 유출되거나 스마트폰이 감염되는 것은 아닙니다. 가짜 사이트에 정보를 입력하거나 악성 앱을 설치하는 등의 과정에서 피해가 발생할 수 있습니다.
일상생활 속 큐싱 사기 수법
큐싱은 특별한 장소에서만 발생하는 범죄가 아닙니다.
① 주차장과 공공시설
주차요금 결제 안내문이나 공공시설의 QR코드 위에 가짜 QR코드 스티커를 덧붙이는 방식입니다. 이용자는 정상적인 안내문이라고 생각하고 접속할 수 있습니다.
② 식당과 카페
메뉴 확인이나 주문을 위한 QR코드를 사칭해 가짜 사이트로 유도할 수 있습니다. 결제정보를 요구한다면 더욱 신중해야 합니다.
③ 문자메시지와 이메일
무료 쿠폰, 이벤트 당첨, 배송 확인 등을 내세워 QR코드 스캔을 유도하기도 합니다.
④ 금융기관 사칭
본인 확인이나 추가 보안 인증이 필요하다며 QR코드를 제시하고 악성 앱 설치 또는 금융정보 입력을 유도하는 수법입니다.
경찰청도 공식 QR코드 위에 가짜 코드를 덧붙이거나 온라인에 악성 QR코드를 유포하는 사례를 경고한 바 있습니다.
전직 외교관이 권하는 큐싱 예방법 5가지
외교 업무에서 중요한 원칙 중 하나는 정보의 진위를 확인하는 것입니다. 저는 이 원칙을 일상생활의 디지털 보안에도 적용할 것을 권합니다.
첫째, QR코드의 출처를 확인하세요.
공공장소에 붙어 있는 QR코드라면 스티커를 덧붙인 흔적이 없는지 살펴보세요. 의심스럽다면 시설 관리자에게 직접 확인하는 것이 안전합니다.
둘째, 연결되는 인터넷 주소를 확인하세요.
스캔 후 표시되는 주소가 실제 기관이나 업체의 공식 주소인지 살펴보세요. 철자가 미묘하게 다르거나 낯선 주소라면 접속하지 않는 것이 좋습니다.
셋째, QR코드를 통한 앱 설치 요구를 경계하세요.
정상적인 서비스처럼 보이더라도 출처가 불분명한 앱 설치를 요구한다면 중단하세요. 필요한 앱은 공식 앱 마켓에서 직접 검색해 설치하는 편이 안전합니다.
넷째, 개인정보와 금융정보 입력에 신중하세요.
주민등록번호, 계좌 비밀번호, 카드정보, 인증번호 등을 요구한다면 일단 멈추세요. 특히 단순한 메뉴 확인이나 시설 이용 과정에서 과도한 개인정보를 요구하는 경우 주의해야 합니다.
다섯째, 의심스러울 때는 별도의 공식 경로로 재확인하세요.
QR코드가 안내하는 전화번호나 웹사이트만 믿지 말고, 해당 기관의 공식 홈페이지나 대표번호를 직접 찾아 확인하세요.
이미 의심스러운 QR코드를 스캔했다면? 당황하기보다는 어떤 행동을 했는지 먼저 확인해야 합니다.
• 스캔만 했을 때: 연결 주소를 열지 않았다면 우선 접속을 중단하세요.
• 가짜 사이트에 접속했을 때: 추가 입력이나 다운로드를 중단하고 의심스러운 창을 닫으세요.
• 아이디와 비밀번호를 입력했을 때: 안전한 기기에서 해당 계정의 비밀번호를 변경하고 2단계 인증을 설정하세요.
• 악성 앱을 설치했을 때: 추가 피해를 막기 위해 모바일 보안 점검을 받고, 필요하면 통신사나 금융기관에 즉시 연락하세요.
• 금전 피해가 발생했을 때: 금융기관에 지급정지 등 필요한 조치를 문의하고 경찰에 신고하세요.
큐싱이 의심된다면 한국인터넷진흥원 118 상담센터또는 카카오톡 '보호나라' 채널을 통해 상담과 신고 안내를 받을 수 있습니다.
디지털 시대에도 가장 중요한 것은 확인입니다
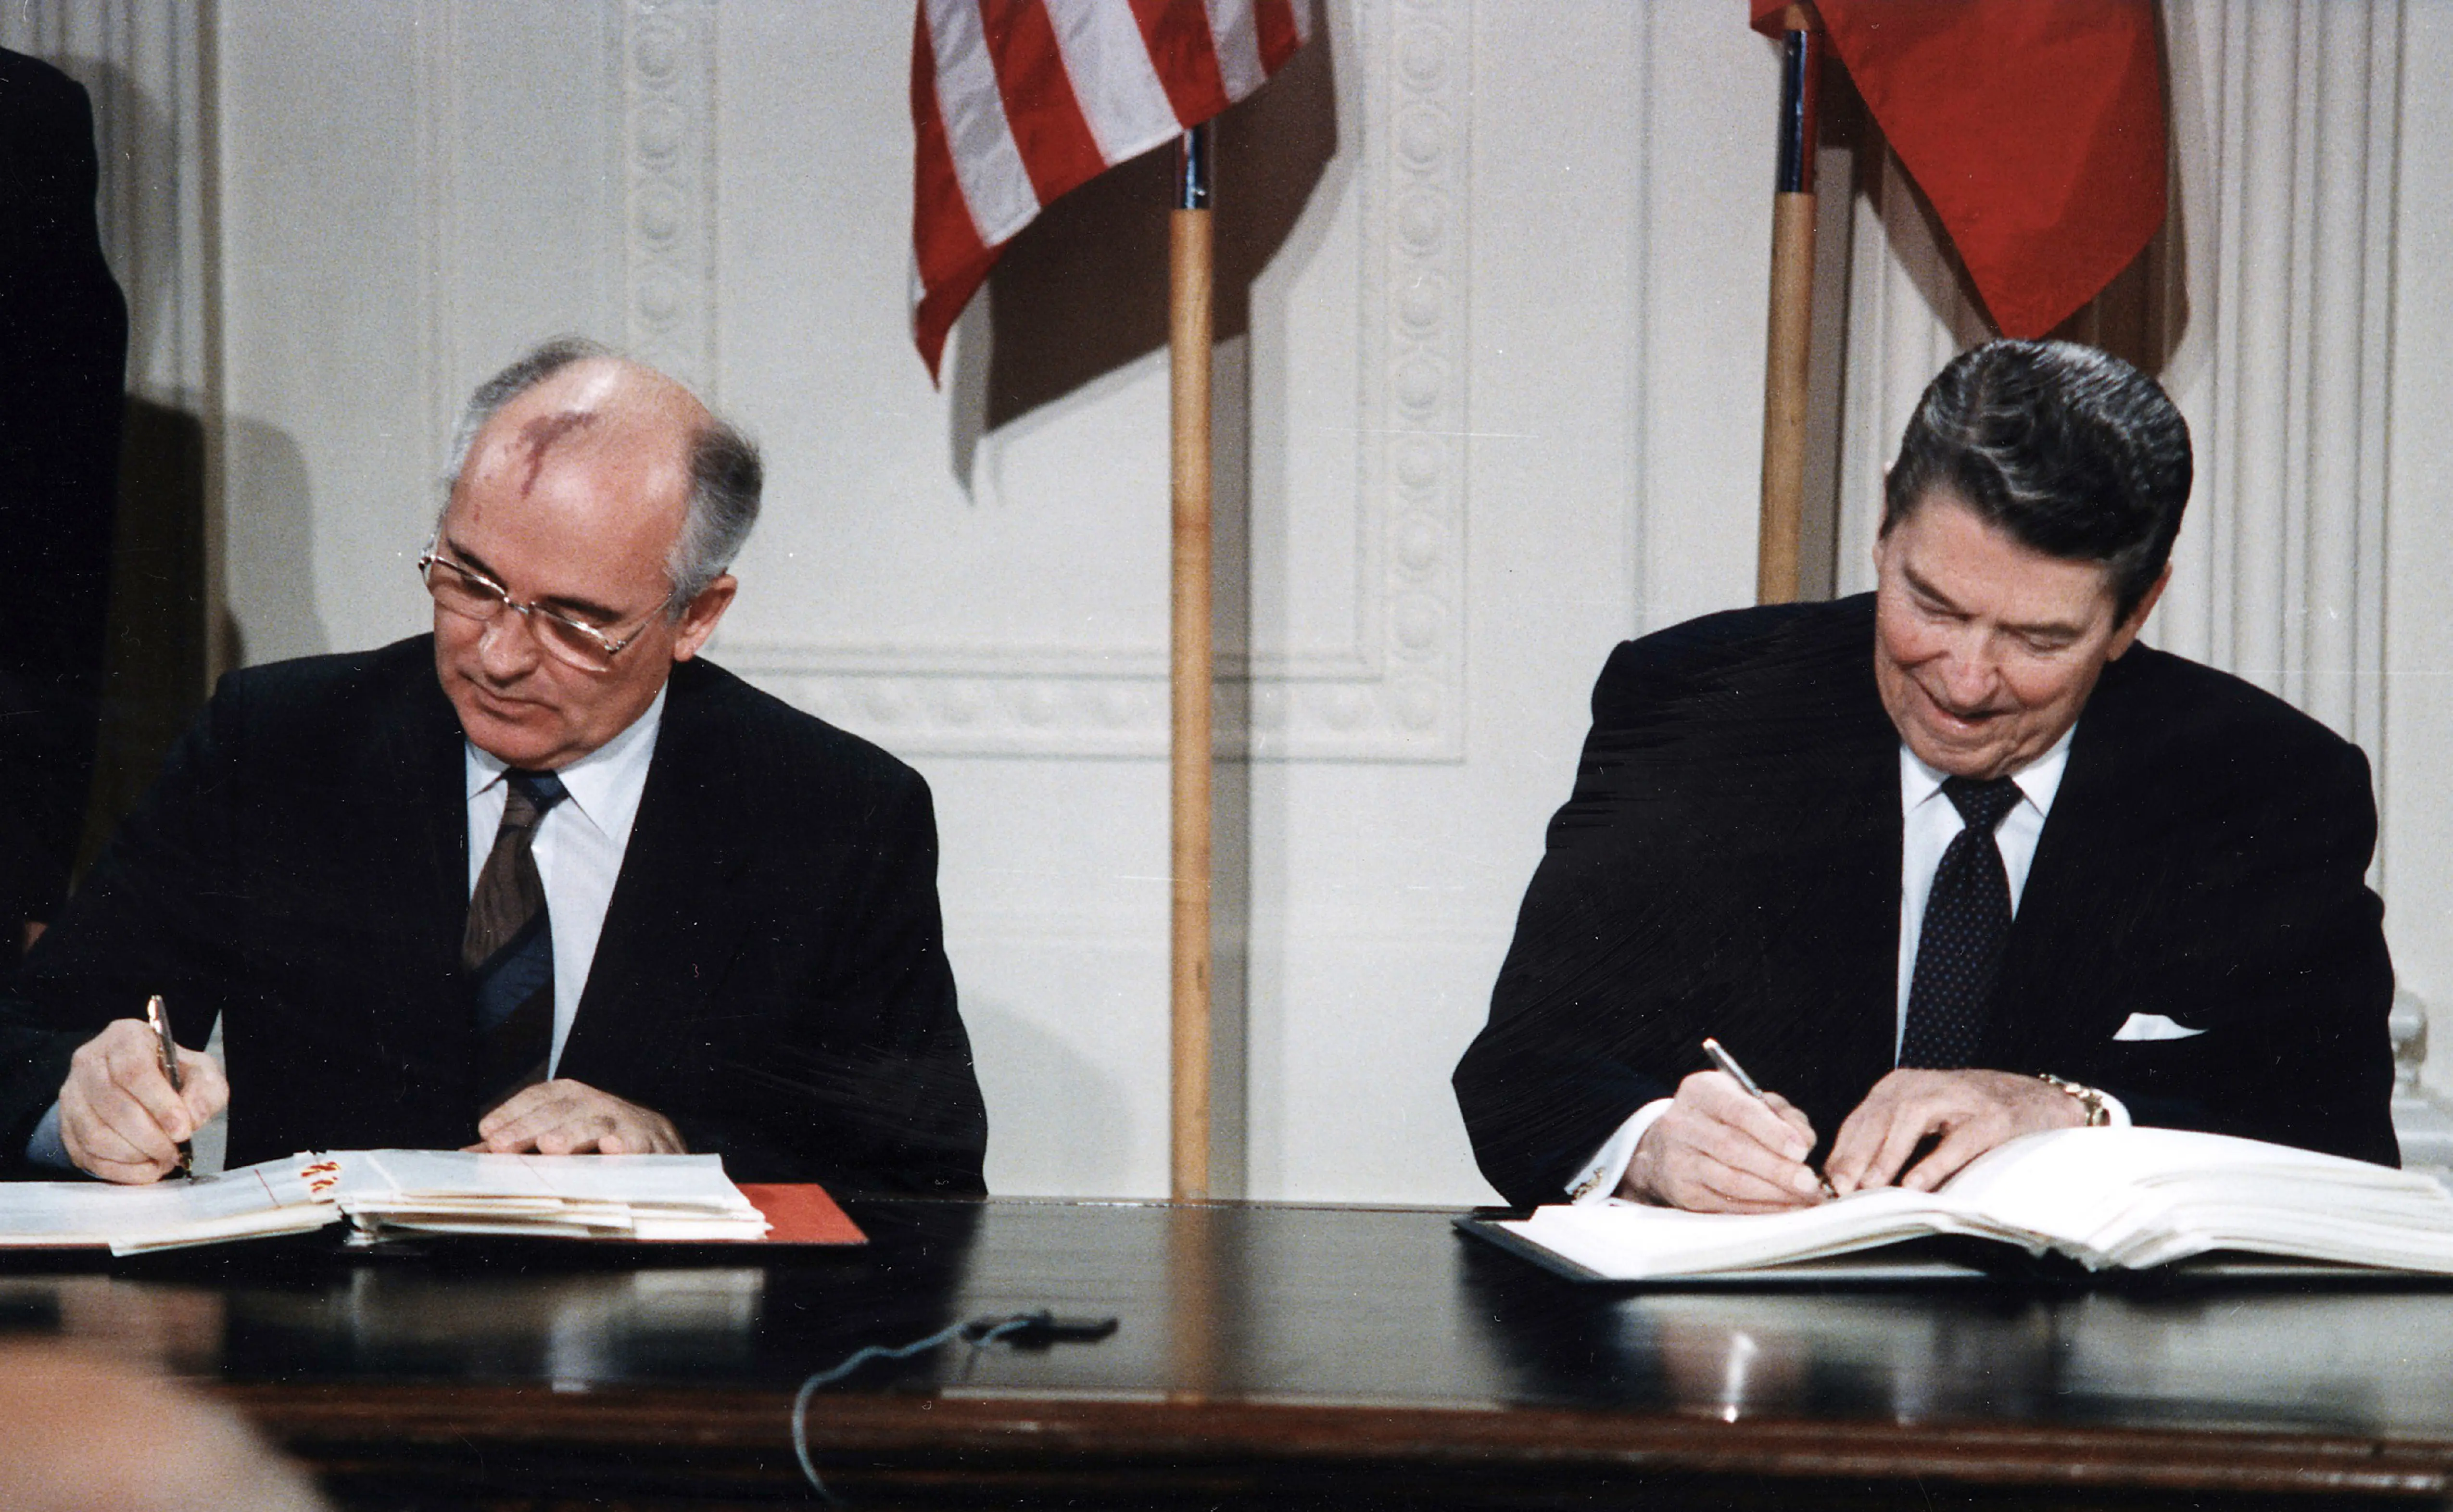
외교 현장에서 자주 사용하는 표현 가운데 “Trust, but verify.”라는 말이 있습니다. 우리말로는 '신뢰하되 검증하라'는 뜻입니다. 제가 제일 좋아하는 미국의 로널드 레이건 대통령이 소련과의 군축 협상 과정에서 사용하면서 유명해졌습니다.
저는 오랜 외교관 생활을 통해 이 말의 중요성을 배웠습니다. 상대방을 무조건 의심하라는 뜻이 아닙니다. 신뢰를 바탕으로 관계를 유지하되, 중요한 사실과 정보는 반드시 확인해야 한다는 의미입니다.
이러한 원칙은 오늘날 디지털 환경에서도 그대로 적용됩니다. QR코드의 편리함은 누리되, 그 출처와 연결되는 주소만큼은 반드시 확인해야 합니다.
“Trust, but verify.”
스캔하기 전 출처를 확인하고, 접속하기 전 주소를 확인하고, 정보를 입력하기 전 한 번 더 생각하는 습관.
이 세 가지가 우리의 소중한 개인정보와 재산을 지키는 첫걸음입니다.
오늘 이 글이 여러분과 가족의 안전한 디지털 생활에 작은 도움이 되기를 바랍니다.
참고자료
• 경찰청, 「QR코드 범죄 큐싱 사기 주의보」(2023.10.31.)
• 경찰청, 「신종 사기유형? QR 찍으면 알려드려요」(2024.3.4.)
• 한국인터넷진흥원(KISA), 「스미싱·큐싱 공격 대응」
본 글은 공식 기관의 예방 안내와 필자의 외교 업무 경험에서 얻은 확인·검증의 원칙을 바탕으로 작성했습니다.