
티스토리 뷰
목차
외교 일선에서 일하며 몸에 밴 습관이 하나 있습니다. 출처를 알 수 없는 문서는 내용이 아무리 그럴듯해도 먼저 어디서 왔는지부터 확인하는 것입니다. 이 습관이 요즘 가장 필요한 곳이 스마트폰입니다. 연말이면 택배가 몰리고, 식당과 주차장 어디서나 QR코드를 찍습니다. 사기 조직은 바로 이 익숙한 순간을 노립니다. 이 글에서는 택배 문자(스미싱)와 QR코드(큐싱)를 구별하는 법, 링크를 눌렀을 때 할 일, 그리고 사고가 나기 전에 미리 걸어 두는 두 가지 안전장치를 한 번에 정리합니다.
택배 문자 속 링크, 이렇게 구별합니다
스미싱은 문자메시지와 피싱의 합성어입니다. "주소지 불명으로 반송되었습니다", "기사 부재중이라 물품을 보관 중입니다"처럼 다급한 문구로 링크를 누르게 만드는 것이 전형적인 수법입니다. 정부 관계부처가 합동으로 낸 안내에서도 택배 배송 사칭은 대표적인 스미싱 유형으로 꼽혔습니다.
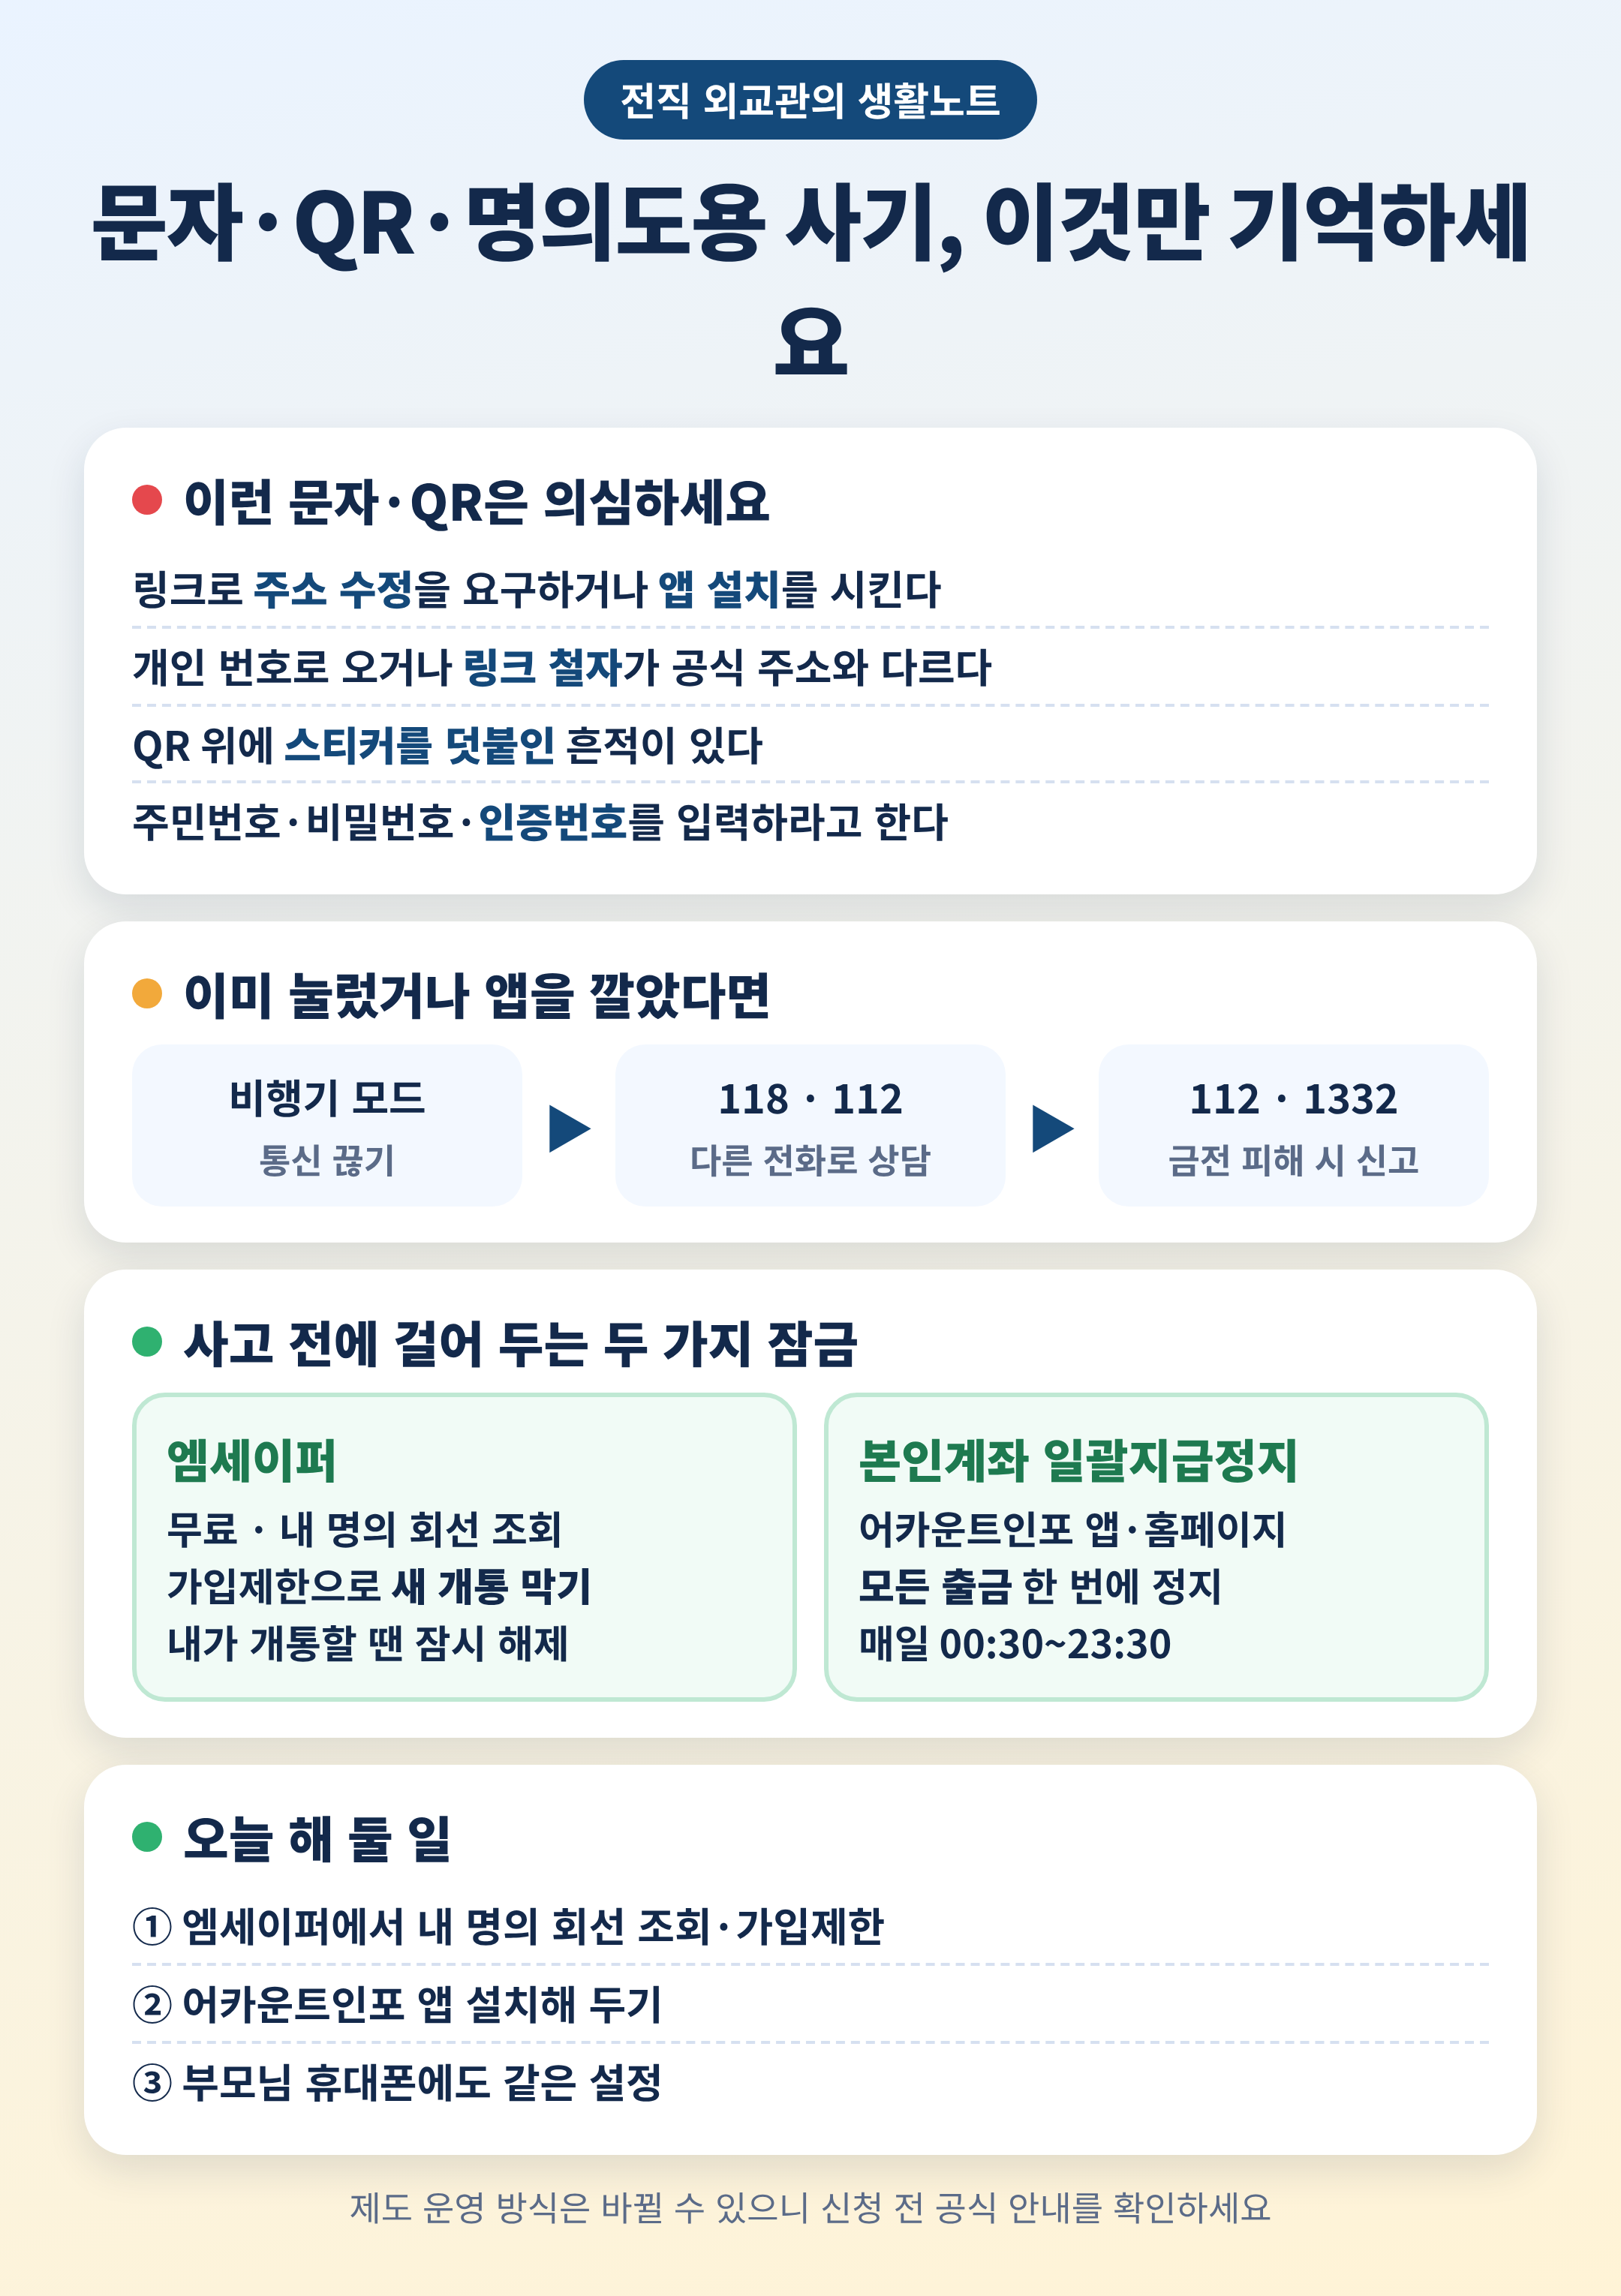
구별 기준은 단순합니다. 링크를 눌러 주소를 고치라거나 앱을 설치하라고 요구하면 의심하십시오. 정상적인 배송 안내는 보통 운송장 번호와 배송 상태를 알려 줄 뿐, 설치 파일을 내려받게 하지 않습니다. 발신 번호가 일반 개인 번호이거나, 링크 주소의 철자가 공식 주소와 미묘하게 다른 경우도 위험 신호입니다. 가장 안전한 방법은 문자 속 링크를 누르지 않고, 택배사 공식 앱이나 홈페이지에서 운송장 번호로 직접 조회하는 것입니다. 판단이 서지 않으면 카카오톡 '보호나라' 채널의 스미싱 확인 서비스나 한국인터넷진흥원 118 상담센터에 물어볼 수 있습니다.
QR코드도 출처를 먼저 봅니다
큐싱은 QR코드와 피싱을 합친 말입니다. QR코드는 찍기 전에는 안에 어떤 주소가 들어 있는지 알 수 없다는 점이 허점입니다. 주차요금 안내문이나 공공시설의 QR코드 위에 가짜 스티커를 덧붙이는 방식이 대표적이고, 경찰청도 이런 사례를 경고한 바 있습니다. 식당 메뉴를 사칭하거나, 쿠폰·당첨·배송 확인을 내세운 문자와 이메일로 QR코드를 찍게 하거나, 금융기관을 사칭해 보안 인증이 필요하다며 앱 설치를 유도하기도 합니다.
공공장소의 QR코드라면 스티커를 덧붙인 흔적이 없는지 먼저 보십시오. 스캔한 뒤 표시되는 주소가 실제 기관이나 업체의 주소와 같은지 확인하고, 앱 설치를 요구하면 멈추십시오. 필요한 앱은 공식 앱 마켓에서 직접 검색해 설치해야 합니다. 주민등록번호, 계좌 비밀번호, 카드 정보, 인증번호를 요구하면 일단 중단하고, 해당 기관의 공식 홈페이지나 대표번호로 따로 확인하십시오. 외교 현장에서는 "신뢰하되 검증하라(Trust, but verify)"는 말을 자주 인용합니다. 저는 이 말을 일상의 QR코드에도 그대로 적용합니다.
링크를 눌렀거나 앱을 설치했다면
스캔이나 클릭만 했고 아무것도 입력하거나 설치하지 않았다면, 창을 닫고 더 진행하지 마십시오. 아이디와 비밀번호를 입력했다면 안전한 기기에서 해당 계정의 비밀번호를 바꾸고 2단계 인증을 켜십시오.
악성 앱을 설치했을 가능성이 있다면 먼저 비행기 모드로 바꿔 통신을 끊고, 다른 사람의 전화나 PC로 118 또는 112에 상담하십시오. 휴대폰 점검에는 안드로이드용 보안 앱 '시티즌코난'이 있고, 아이폰 사용자는 같은 개발사의 '피싱아이즈'를 쓸 수 있습니다. 다만 탐지 앱을 흉내 낸 가짜 앱이 사기에 쓰인 사례가 수사관들에 의해 경고되었으니, 반드시 공식 앱스토어에서 개발사를 확인하고 설치하십시오. 금전 피해가 났다면 112와 금융감독원 1332에 신고하고, 거래하는 금융회사에 지급정지를 요청하십시오.
사고 전에 걸어 두는 첫 번째 잠금: 엠세이퍼
엠세이퍼는 한국정보통신진흥협회(KAIT)가 운영하는 무료 명의도용방지서비스입니다. 가입사실현황조회로 지금 내 명의로 개통된 회선을 한눈에 볼 수 있고, 가입제한을 걸어 두면 다른 사람이 내 명의로 새 이동전화를 개통하는 것을 미리 막을 수 있습니다. 새로 가입하면 문자로 알려 주는 기능도 있습니다. 엠세이퍼 누리집에서 공동인증서나 간편인증으로 신청할 수 있고, PASS 앱, 카카오뱅크 앱, 통신사 직영점에서도 신청할 수 있다고 안내되어 있습니다.
한 가지 주의할 점이 있습니다. 가입제한은 내가 새 휴대폰을 개통할 때도 막습니다. 기기를 바꾸거나 통신사를 옮길 때는 먼저 제한을 풀고, 개통을 마친 뒤 다시 걸어야 합니다. 해제는 해제하려는 통신사 지점에서 합니다. 조회했을 때 모르는 회선이 나오면 해당 통신사에 신고하고, 해결되지 않으면 통신민원조정센터에 조정을 신청할 수 있습니다. 제도 운영 방식은 바뀔 수 있으니 신청 전에 공식 누리집의 최신 안내를 확인하십시오.
두 번째 잠금: 본인계좌 일괄지급정지
금융결제원 어카운트인포(홈페이지와 앱)에서 본인 명의의 계좌를 조회해 전체 또는 일부를 한꺼번에 지급정지하는 서비스입니다. 만 19세 이상 내국인이 쓸 수 있고, 은행·저축은행·상호금융·새마을금고·우체국의 수시입출금계좌와 증권사 계좌가 대상입니다. 신청하면 자동이체와 오픈뱅킹을 포함한 모든 출금이 멈춥니다. 운영시간은 매일 00:30부터 23:30까지입니다. 인증서나 휴대폰을 쓸 수 없는 상황이면 금융회사 영업점이나 고객센터로 신청할 수 있고, 해제는 거래 금융회사 영업점을 직접 방문해야 합니다. 이미 피해금이 이체된 경우에는 이 서비스와 별도로 지급정지를 요청해야 한다는 점도 기억해 두십시오.
오늘 해 둘 세 가지
첫째, 엠세이퍼에서 내 명의 회선을 조회하고 가입제한을 설정합니다. 둘째, 어카운트인포 앱을 미리 설치해 본인 계좌 조회가 되는지 한 번 확인해 둡니다. 급할 때 처음 써 보면 당황하기 쉽습니다. 셋째, 가족, 특히 스마트폰 조작이 서툰 부모님의 휴대폰에도 같은 설정을 해 드립니다.
참고: 한국정보통신진흥협회 엠세이퍼 안내, 금융위원회·금융결제원 본인계좌 일괄지급정지 안내, 과학기술정보통신부 등 관계부처 합동 보도자료(2023.9.), 경찰청 큐싱 주의보(2023.10.), 한국인터넷진흥원 스미싱·큐싱 대응 안내
'AI 스마트 디지털' 카테고리의 다른 글
| 내가 가는 만큼 AI도 간다 – 클로드·제미나이·챗GPT를 써 보고 알게 된 것 (0) | 2026.11.15 |
|---|---|
| 계좌번호 한 자리 잘못 눌러 엉뚱한 곳에 송금했다면? 예금보험공사 '착오송금 반환지원 제도' 실전 회수 절차: 전직 외교관의 금융 위기 대처법 (0) | 2026.11.12 |
| 빛바랜 사진과 흐릿한 서류, 10초 만에 되살리는 무료 AI 화질 복원 기술 (0) | 2026.11.07 |
| 해외 직구와 외국어 웹사이트, 드래그 한 번으로 완벽 번역하는 AI 도구 활용법 (0) | 2026.11.06 |
| 전직 외교관이 터득한 실전 AI 프롬프트 작성 3대 원칙: 모호한 질문에는 뛰어난 AI도 길을 잃는다 (0) | 2026.11.02 |